Любой администратор знает эту дилемму: чтобы обслужить гипервизор, виртуальные машины нужно перенести на другой узел, а при переносе сетевые сессии рвутся — и либо вы делаете это ночью в окно простоя, либо на время миграции ослабляете правила межсетевого экранирования. Basis SDN 1.3 снимает дилемму.
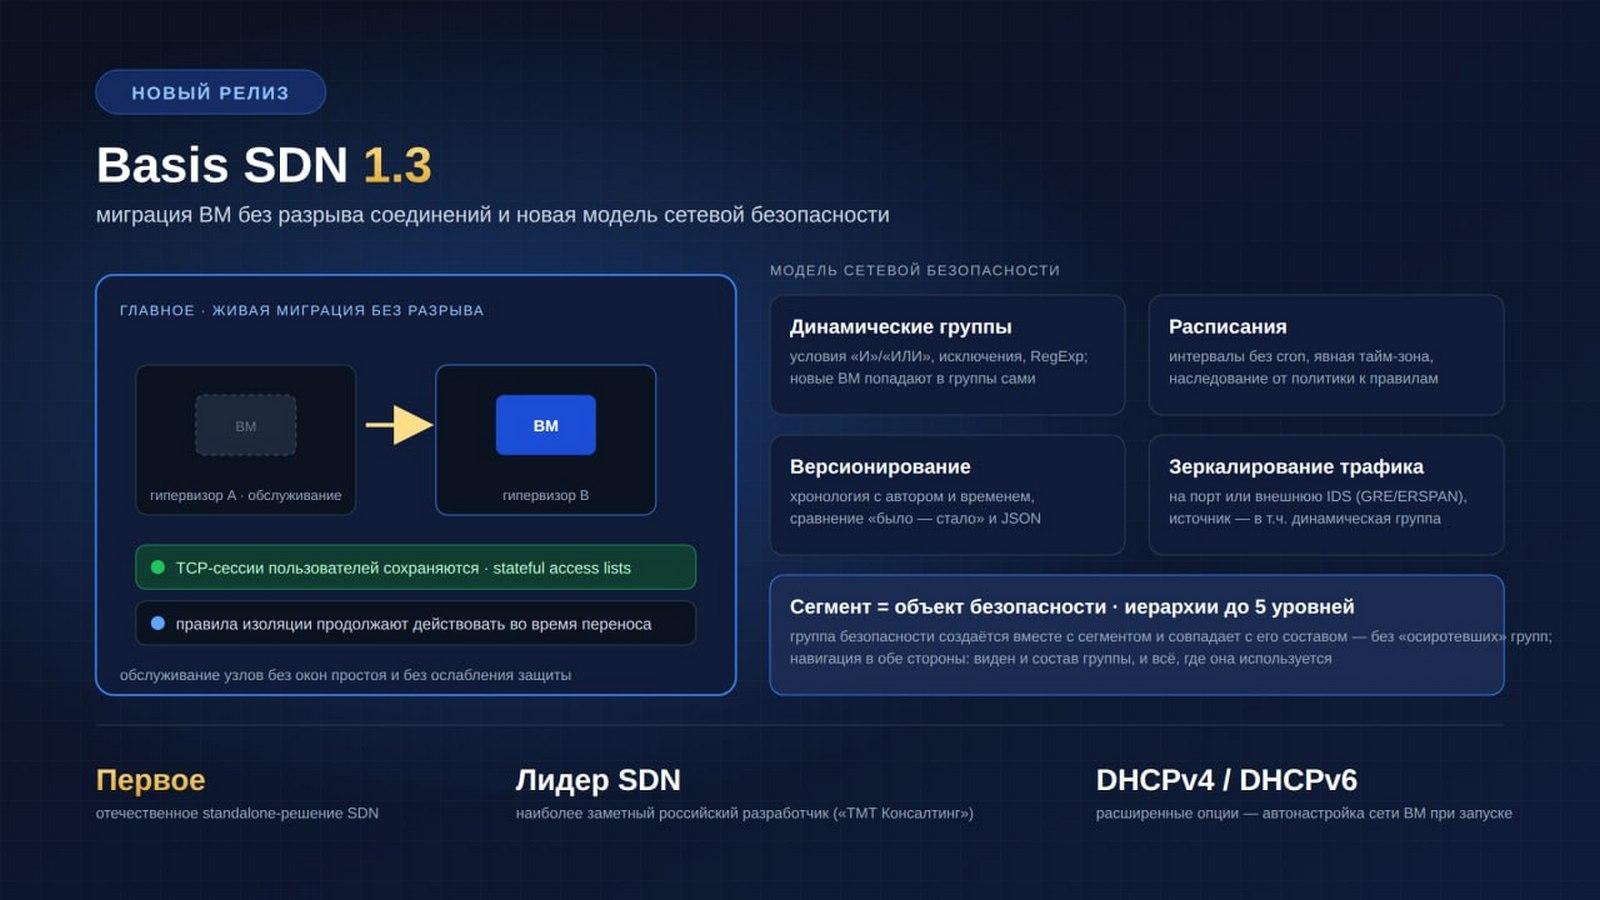
Компания «Базис», лидер российского рынка ПО управления динамической ИТ-инфраструктурой (входит в ГК «РТК-ЦОД»), выпустила новую версию первого отечественного standalone-решения для организации программно-определяемых сетей. Помимо миграции без разрыва соединений в релизе серьёзно переработана модель сетевой безопасности: появились динамические группы безопасности, расписания правил и политик, версионирование изменений и зеркалирование трафика.
Миграция без разрыва соединений
Basis SDN 1.3 сохраняет сетевые соединения при переносе виртуальной машины с одного гипервизора на другой — для этого достаточно включить контроль состояния сессий в правилах безопасности (stateful access lists). Правила изоляции приложений и сервисов при этом продолжают действовать. На практике это означает, что вычислительные узлы можно обслуживать в рабочее время, не ослабляя сетевую защиту и не нарушая работу сервисов для пользователей. Дополнительно добавлена поддержка расширенных опций DHCPv4 и DHCPv6, которые автоматически раздают виртуальным машинам сетевые настройки при запуске, — а значит, машины можно разворачивать массово, без ручной настройки сети для каждой.
Сегмент становится объектом безопасности
Сетевой сегмент в 1.3 — полноценный объект модели безопасности: при его создании автоматически формируется связанная группа безопасности, которая повторяет состав логических портов сегмента и недоступна для редактирования. Конфигурация не может разойтись с реальным составом сети, а сегмент готов к использованию в правилах, политиках и сессиях зеркалирования сразу после создания. В ряде зарубежных решений жизненные циклы сегмента и группы разделены, и после удаления сегмента остаются пустые «осиротевшие» группы, которые приходится чистить вручную, — здесь этой проблемы нет по построению.
Группы сервисов и группы безопасности получили иерархию с пятью уровнями вложенности по умолчанию. Одна группа может входить в несколько родительских без дублирования записей, а навигация работает в обе стороны: администратор видит и состав группы, и все группы, где она используется, — то есть может оценить масштаб влияния изменения до того, как его применит. Для каждого логического порта система показывает, из какой вложенной группы он унаследован.
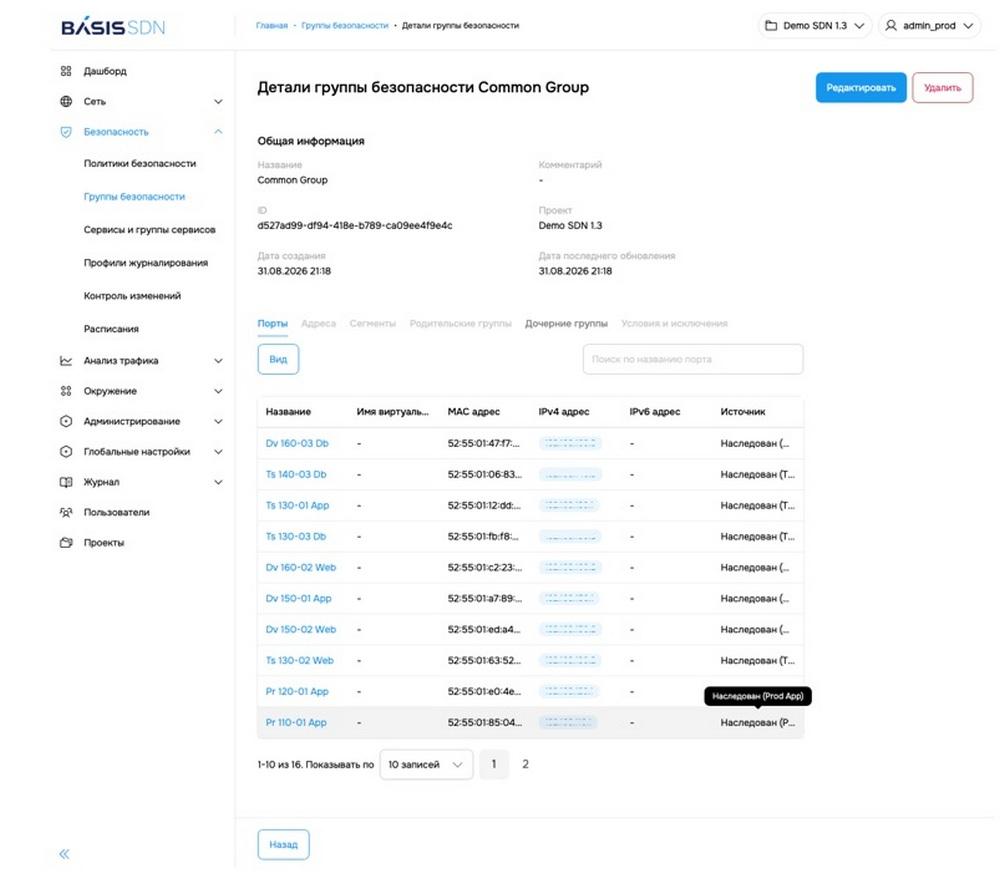
Динамические группы: новые машины попадают в нужные правила сами
Состав группы безопасности теперь может формироваться автоматически по условиям отбора. Конструктор трёхуровневый — условие, группа условий, набор условий; условия объединяются логическими «И» и «ИЛИ», а любое из них можно пометить как исключение в том же окне. Отбор идёт по атрибутам логических портов и сегментов, а также по именам виртуальных машин, с поддержкой строковых сравнений и регулярных выражений. Типичный сценарий: «все машины в prod-сегментах, чьё имя заканчивается на Web, кроме сегмента PCI DSS» задаётся один раз — и администратору больше не нужно вручную добавлять каждую новую ВМ в нужные группы.
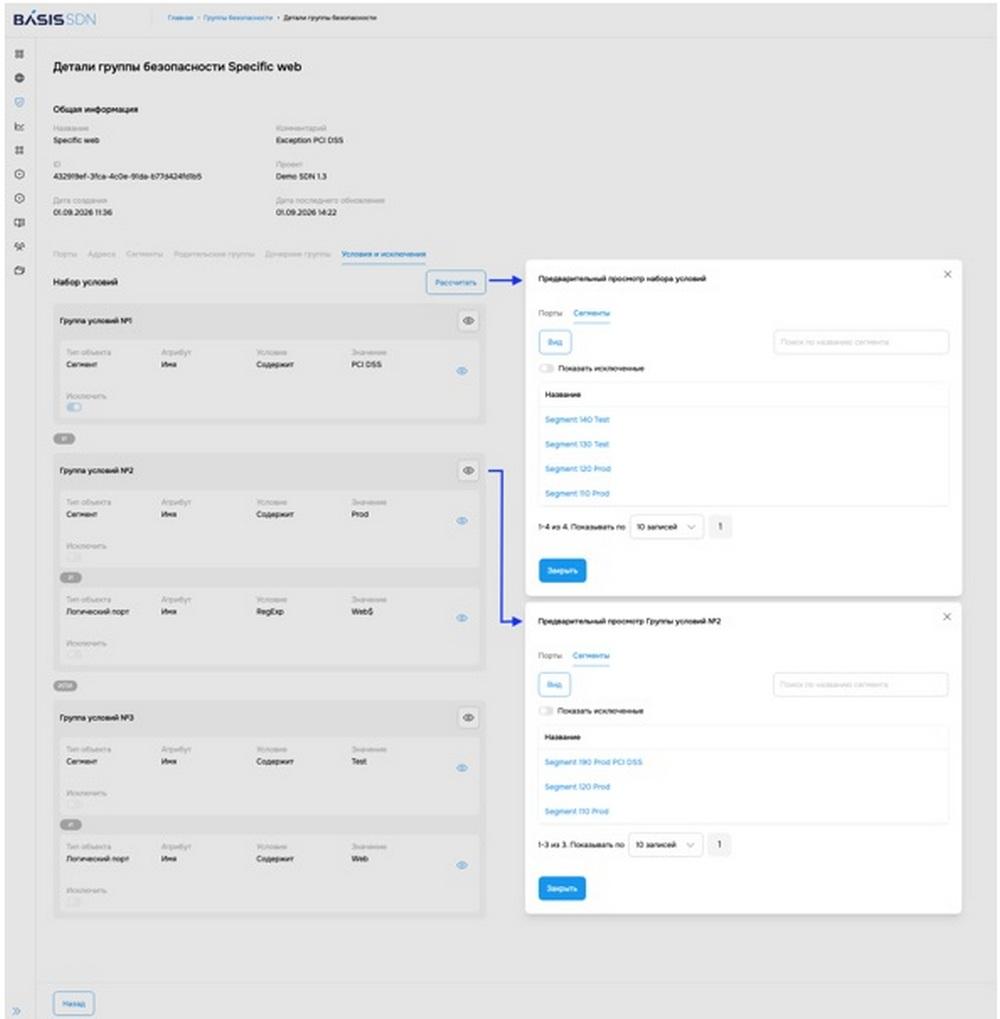
Расписания без cron
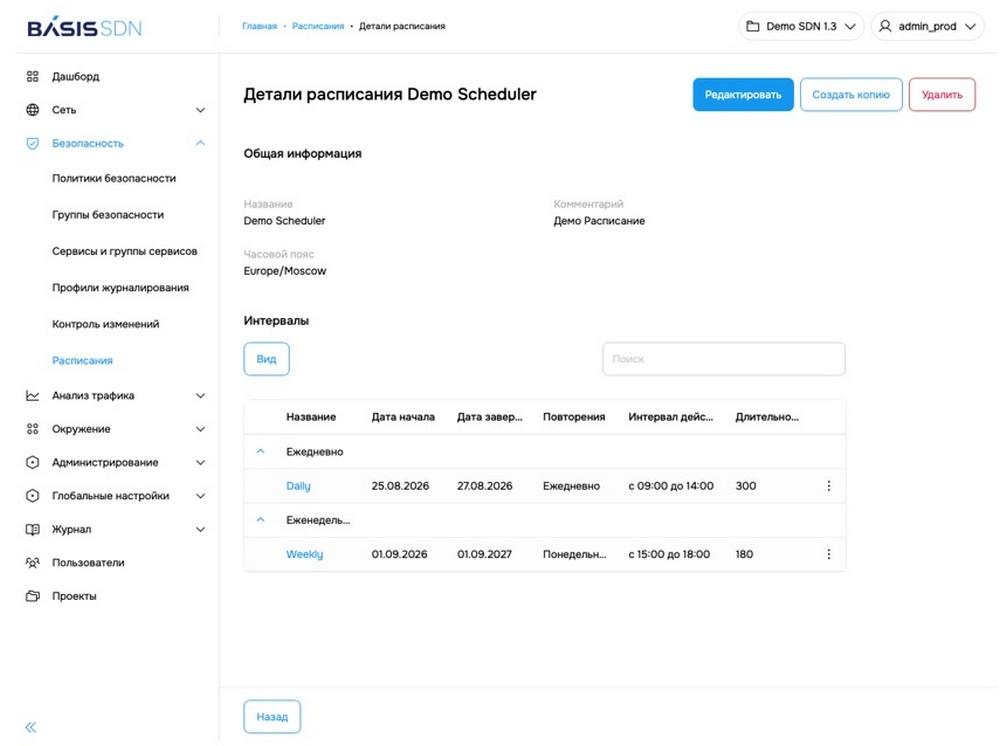
Правилам и политикам безопасности можно назначить расписание действия на основе интервалов, которые настраиваются в отдельном конструкторе. Временная зона задаётся явно, пересекающиеся интервалы система не даёт объединить в одном расписании, логика инвертируется одним переключателем, а расписание, назначенное на политику, наследуется всеми её правилами. Доступ для подрядчиков только в рабочие часы или сезонные сервисы, которые должны быть открыты по расписанию, настраиваются заранее — без ежедневного ручного вмешательства и без знания синтаксиса cron.
История изменений: «было — стало» для каждого правила
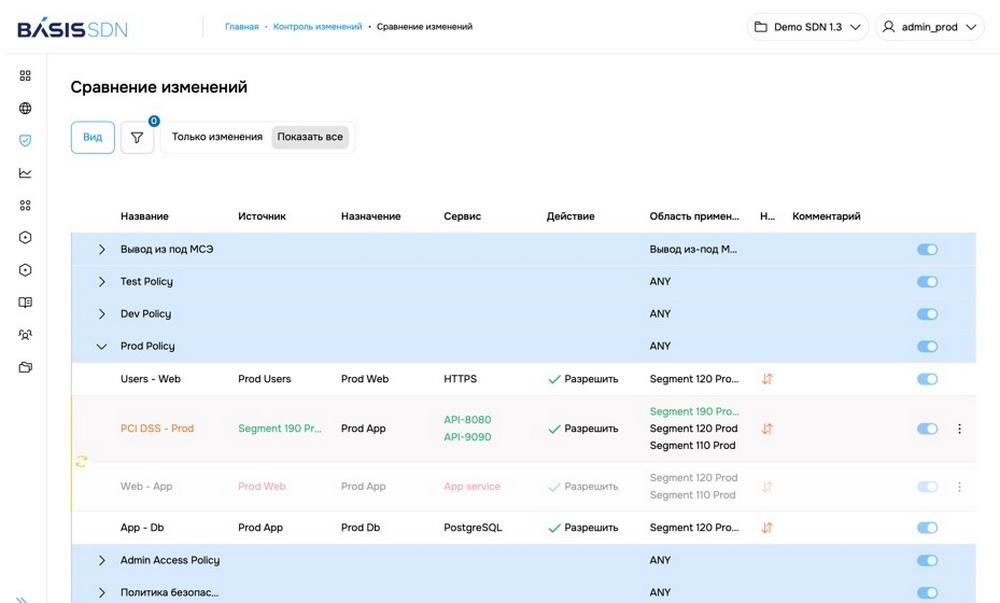
Каждое изменение правил и политик попадает в общую хронологию с фиксацией автора и времени. При сохранении можно добавить название и комментарий — например, номер заявки в Service Desk. Версии сравниваются в табличном виде «было — стало» или в JSON-представлении с выделением изменений. Для разбора инцидентов и аудита конфигурации сети это закрывает вопрос «кто, когда и что поменял» без поиска по логам.
Зеркалирование трафика для IDS
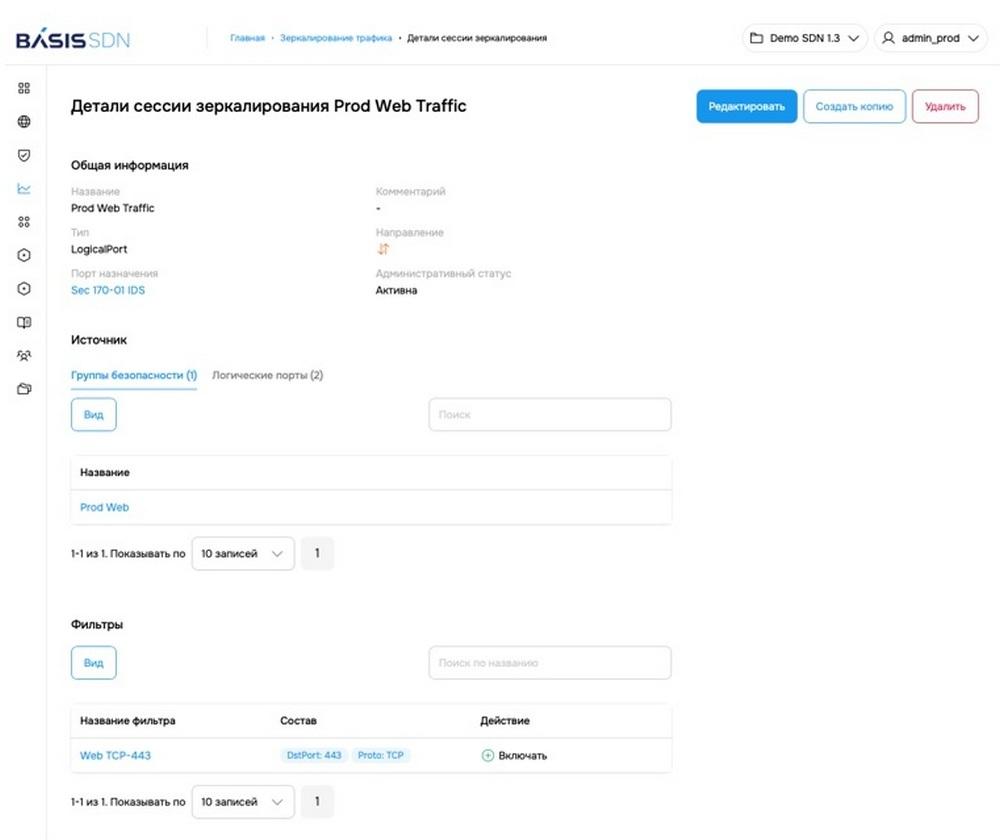
Сессии зеркалирования направляют копию трафика виртуальных машин на логический порт внутри инфраструктуры Basis SDN либо на внешнее устройство по протоколам GRE или ERSPAN — так к растущей инфраструктуре подключаются системы обнаружения вторжений. Источником может быть не только отдельный порт, но и группа безопасности, в том числе динамическая: настройка выполняется один раз, а новые машины попадают под зеркалирование автоматически, по условиям отбора.
«Аналитики “ТМТ Консалтинг“ в своем исследовании назвали „Базис“ наиболее заметным российским разработчиком самостоятельного продукта в сегменте SDN. И это при том, что мы вывели Basis SDN на рынок только в прошлом году. Однако за это время мы проделали большую работу, серьезно улучшив функциональность решения, как и обещали в дорожной карте. Сейчас мы развиваем Basis SDN в сторону автоматизации сетевых операций и сетевой безопасности. В версии 1.3 мы сосредоточились на том, чтобы упростить работу администраторов и сократить число ручных действий при изменении инфраструктуры», — комментирует Дмитрий Сорокин, технический директор компании «Базис».
Часть единой экосистемы
Basis SDN работает в связке с платформой виртуализации Basis Dynamix Enterprise, которая в 2025 году заняла первое место в рейтингах CNews, TAdviser и «Компьютерры», и с другими продуктами экосистемы «Базиса» — от защиты виртуальных сред до хранилищ. Все решения созданы на собственной кодовой базе, включены в реестр российского ПО и сертифицированы ФСТЭК России по 4 уровню доверия; экосистема работает в Гособлаке, Гостехе и Госуслугах, в инфраструктуре органов власти и крупнейших корпораций. По данным iKS-Consulting, «Базис» лидирует на рынке ПО управления динамической ИТ-инфраструктурой с долей 19%.
Познакомиться с Basis SDN и всей линейкой продуктов «Базиса» и запросить демонстрацию можно на basistech.ru.
erid: 2VtzqwWS781
Реклама. ООО “Базис” ИНН 7731316059