Traducido con IA del original en ruso.
Esto permite utilizar la solución en sistemas de información donde se requiere la certificación obligatoria de los medios de protección de la información.
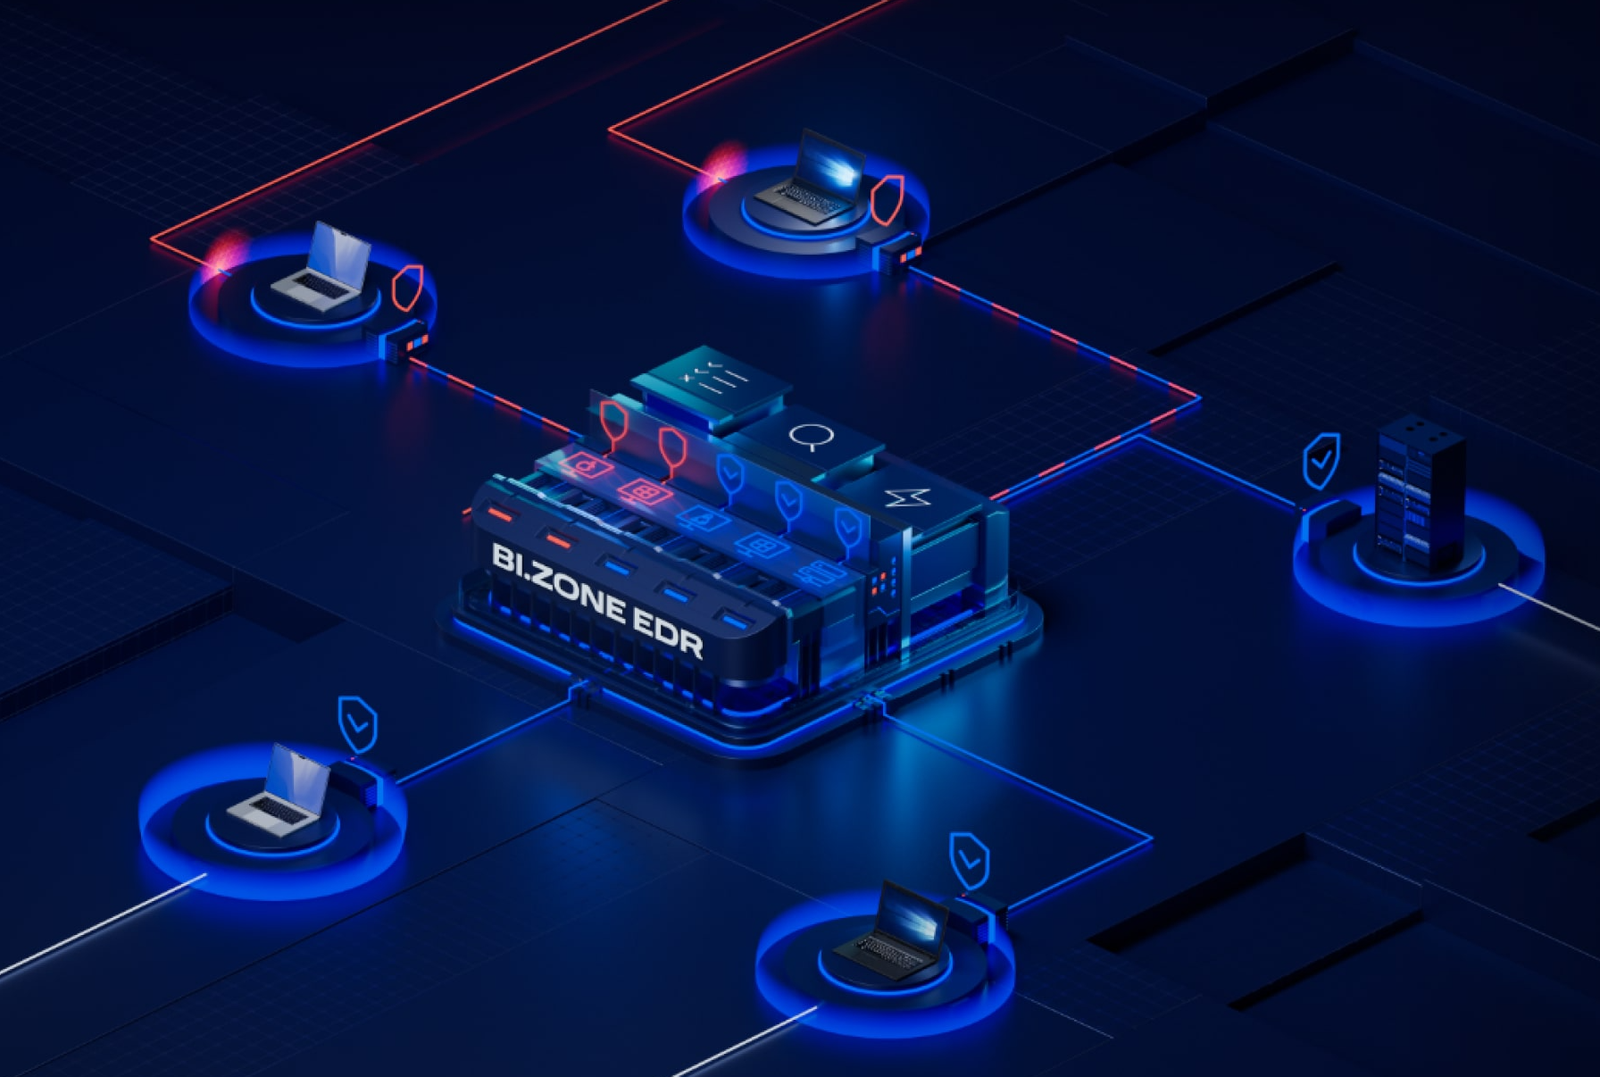
La solución BI.ZONE EDR está diseñada para detectar e investigar ataques complejos en las primeras etapas de su desarrollo. El certificado confirma que el producto cumple con los requisitos de la clase de protección 4 y el nivel de confianza, lo que permite su uso en sistemas de información gubernamentales, objetos de infraestructura de información crítica y sistemas de control de procesos tecnológicos. Además, BI.ZONE EDR se puede utilizar para garantizar la seguridad de los datos personales.
Según los desarrolladores, BI.ZONE EDR tiene actualmente más de 900 mil instalaciones. Además de detectar ataques, el producto identifica configuraciones inseguras en la infraestructura. Según datos de BI.ZONE TDR, 2 de cada 3 computadoras corporativas contienen al menos una configuración incorrecta, y el 20% de todos los hosts contienen una configuración incorrecta de alto nivel, lo que permite a un atacante comprometer todo en un solo paso.
BI.ZONE EDR es compatible con Linux, lo que lo hace compatible con distribuciones rusas como OC Astra Linux, Red OS 8 y OS «Alt». El producto también tiene una amplia funcionalidad para trabajar con entornos de contenedores.