Это позволяет использовать решение в информационных системах, где требуется обязательная сертификация средств защиты информации.
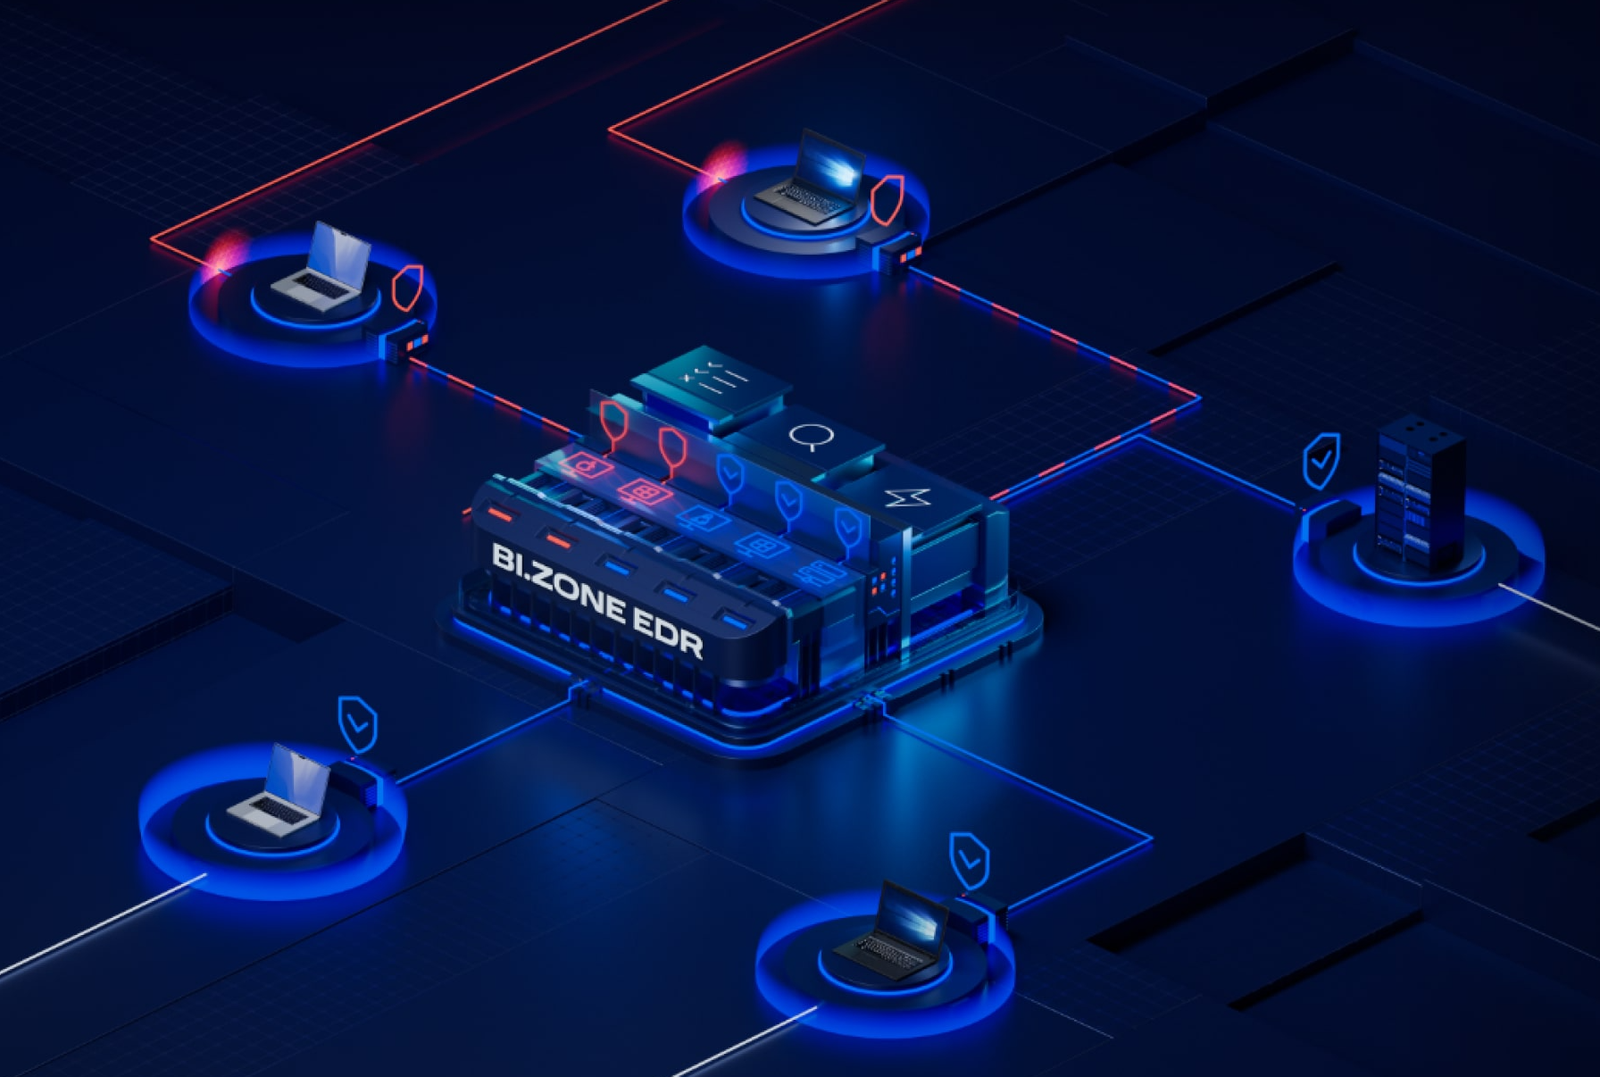
Решение BI.ZONE EDR предназначено для выявления и расследования сложных атак на ранних этапах их развития. Сертификат подтверждает, что продукт соответствует требованиям 4-го класса защиты и уровня доверия, что позволяет применять его в государственных информационных системах, объектах критической информационной инфраструктуры и системах управления технологическими процессами. Кроме того, BI.ZONE EDR можно применять для обеспечения безопасности персональных данных.

Как рассказали разработчики, на сегодняшний день у BI.ZONE EDR более 900 тысяч инсталляций. Помимо обнаружения атак, продукт выявляет небезопасные настройки в инфраструктуре. Согласно данным BI.ZONE TDR, 2 из 3 корпоративных компьютеров содержат хотя бы одну мисконфигурацию, а 20% всех хостов содержат мисконфигурацию высокого уровня, что позволяет злоумышленнику совершить компрометацию всего за один шаг.

BI.ZONE EDR поддерживает работу на Linux, что делает его совместимым с российскими дистрибутивами, такими как OC Astra Linux, Ред ОС 8 и ОС «Альт». Продукт также обладает широкой функциональностью для работы с контейнерными средами.
Сейчас на главной

Новости

От технологий к реальным изменениям: как сделать социальные инициативы системными

На конференции «ЭкоЛогика человечности» представители бизнеса и некоммерческого сектора обсудили, как цифровые инструменты, новые модели взаимодействия и оценка социального эффекта помогают развивать благотворительность и масштабировать общественно значимые проекты.

Статьи

Почему даже корпус должен быть брендовым

В российских условиях продолжает быстро расти популярность ПК, собираемых небольшими местными компаниями либо отделами корпоративных заказчиков. Такие решения в РФ исторически были более популярны, чем на других развитых рынках, но сейчас в развитии сегмента появились новые нюансы, о которых мы поговорили с Каримом ЛАСКРИ, бизнес-директором FSP Group в регионе СНГ.

Новости

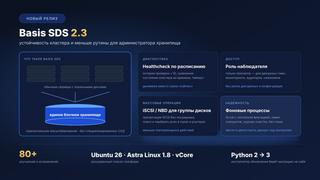
Хранилище, которому можно доверять в фоне: вышла Basis SDS 2.3 с диагностикой по расписанию и ролью наблюдателя

Система хранения — единственный слой инфраструктуры, где ошибка не «откатывается»: потерянные данные не вернёт ни перезагрузка, ни откат конфигурации. Поэтому от программно-определяемого хранилища ждут не столько новых функций, сколько предсказуемости — чтобы фоновые процессы доделывали начатое, а администратор видел состояние кластера не только «сейчас», но и в динамике.