Noticias
En «Red Baza Dannykh» encontraron 75 vulnerabilidades: «Red Soft» pagó 3 millones de rublos
Cinco de ellas fueron catalogadas como críticas y otras 40 de alto nivel de peligrosidad
Cinco de ellas fueron catalogadas como críticas y otras 40 de alto nivel de peligrosidad

Según el desarrollador, los atacantes utilizaron malware basado en IA y adaptaron sus tácticas a la infraestructura de las víctimas
Los atacantes podrían obtener acceso administrativo al dispositivo o interrumpir su funcionamiento
La falta de autenticación entre el escáner de códigos de barras y la estación base permite a los atacantes atacar la red del almacén.
Según datos del Grupo Astra de 2025, VMmanager se utilizaba en más de 6000 servidores corporativos y gubernamentales
Los clientes podrán implementar la solución en su infraestructura
Las empresas confirmaron la compatibilidad de los tokens USB y las tarjetas inteligentes JaCarta con la plataforma de virtualización zVirt
Para reducir los riesgos, los expertos recomiendan revisar regularmente el perímetro externo, deshabilitar servicios innecesarios, restringir el acceso a los esenciales e instalar actualizaciones a tiempo.
Los atacantes suelen utilizar este tipo de correos electrónicos para realizar ciberataques a las organizaciones.
Existen tres enfoques principales para organizar un ataque DDoS
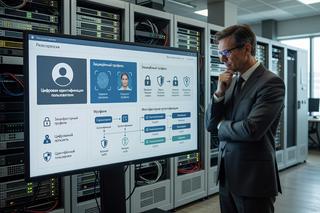
El nuevo estándar nacional sistematiza las amenazas y vulnerabilidades típicas de los procesos de identificación y autenticación
La solución rastrea automáticamente los activos de IA, identifica configuraciones inseguras y ayuda a controlar los riesgos en diferentes niveles de la infraestructura.
La solución también puede guardar los resultados de los análisis y utilizar la experiencia acumulada.
El tráfico se procesa en las instalaciones del cliente y no sale de la red protegida.