Информационная безопасность
«Яндекс Браузер» для организаций запустил активную защиту от киберугроз
Браузер для организаций анализирует не только URL, который открывает сотрудник, но и IP-адрес, на котором расположен сайт.
Утилита Dr.Web CureIt! Pro выпущена и временно доступна бесплатно
Утилита для проверки и лечения зараженных рабочих станций от вредоносного ПО.
В «Облаке КИИ» от РТК-ЦОД теперь можно размещать системы банков, инвестиционных фондов и страховых компаний
ГОСТ 57580 включает более 400 требований, обязательных для выполнения финансовыми организациями.
В платформу виртуализации ECP VeiL для бизнеса интегрировали разработанные для ОПК механизмы киберзащиты
Высокий уровень киберугроз потребовал адаптации решений, ранее доступных только в версии ECP VeiL SE.
Positive Technologies представила своего первого ИИ-помощника
Разработка призвана решить проблему растущей нагрузки на специалистов.
ФСТЭК России обновила сертификат ОС «Авроры» и «Авроры Центра»
Стандарт регламентирует 25 процессов на протяжении всего жизненного цикла продукта
Раскрыта схема фишинга с помощью ИИ-платформы для веб-разработки
Злоумышленники начали использовать во вредоносных целях ещё один легитимный сервис.
В Bi.Zone ZTNA появилась поддержка Android
В новой версии также расширены возможности настройки политик доступа, повышена отказоустойчивость сетевой части и добавлен пошаговый мастер первичной настройки.
Атакуют чаще и мощнее: число DDoS-атак на российские компании выросло на 27% в начале 2026 года
Злоумышленники усложняют тактику, используя многовекторные схемы, инструменты на базе искусственного интеллекта и арендованные облачные серверы для генерации трафика.
Посмотреть «глазами хакера»: Positive Technologies представила инструмент для мониторинга устойчивости отраслей и регионов к кибератакам
Решение адресовано руководителям федеральных ведомств и главам регионов.
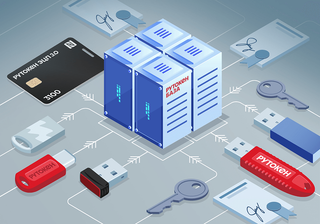
Вышло обновление системы «Рутокен База» для управления криптографией
Новая версия уже доступна для пользователей.
Больше, чем за весь 2025 год: всплеск кибератак на бухгалтерии через ЭДО и деловую переписку
Попадая в систему, злоумышленники могут не только подменять платёжные реквизиты в документах, но и использовать инфраструктуру взломанной компании для атак на её партнёров, запуская цепочку заражений.
Хакерская группа атакует российские организации с помощью инструмента для тестов на проникновение
По своим возможностям Ravage похож на инструменты удалённого доступа.
Компании платят хакерам около 20 млн рублей за восстановление данных
Средняя сумма первоначального требования составляет около 50 млн рублей в криптовалюте.