Есть неприятная закономерность: в компании, где «бэкапы делаются регулярно», после серьёзного инцидента восстанавливаться часто оказывается не с чего. Резервные копии лежат в той же сети, что и продуктив, управляют ими те же администраторы с теми же правами — и всё, что уничтожает основную инфраструктуру, уничтожает и копии.
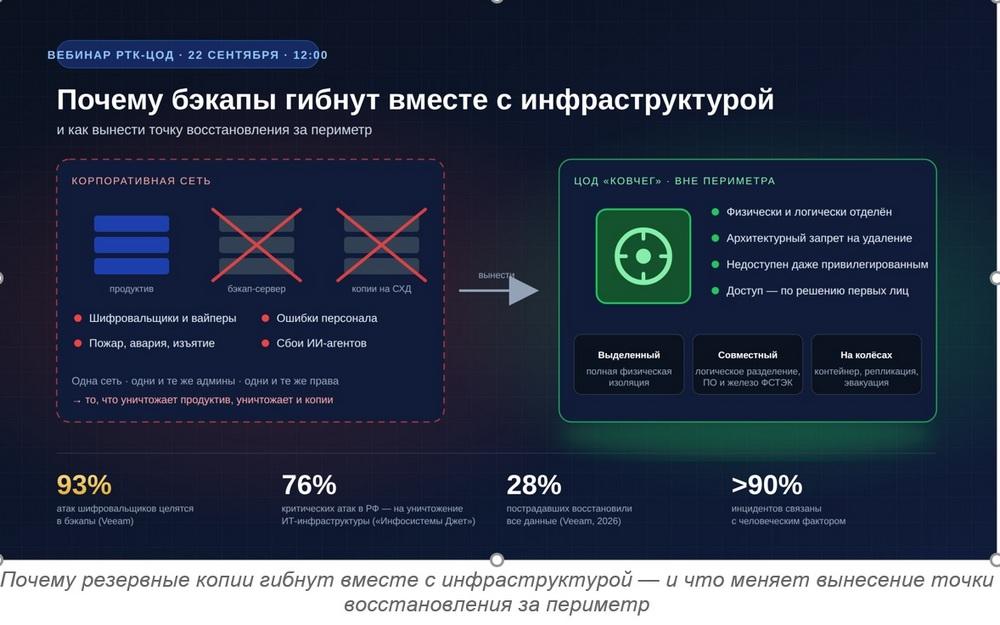
Шифровальщик, который перед активацией специально ищет и стирает репозитории. Ошибочная команда сотрудника. Сбой ИИ-агента с широкими правами. Пожар, авария или изъятие оборудования. Итог один: бизнесу нечем восстанавливаться.
Именно этому посвящён бесплатный вебинар РТК-ЦОД, ИТ-сервис-провайдера полного цикла и материнской компании «Базиса»: «ЦОД «Ковчег» — точка восстановления бизнеса» — 22 сентября в 12:00 (мск), продолжительность — один час.
Цифры, после которых сложно спать спокойно
93% атак шифровальщиков включают попытку повредить резервные копии, и в 75% случаев злоумышленникам удаётся уничтожить хотя бы часть репозиториев (Veeam Ransomware Trends Report).
Только 28% организаций, переживших атаку, восстановили все затронутые данные полностью; 44% вернули меньше трёх четвертей (Veeam Data Trust and Resilience Report 2026).
76% критических кибератак на российские компании в 2025 году были направлены на полное уничтожение ИТ-инфраструктуры: 44% — шифрование, 32% — разрушение систем («Инфосистемы Джет», по данным «Коммерсанта»).
Более 90% инцидентов так или иначе связаны с человеческим фактором, а число атак программ-вымогателей в России в 2025 году выросло на 15% (F6, «Инфосистемы Джет»).
Вывод, который лёг в основу продукта «Ковчег»: точку восстановления нужно вынести за пределы основной ИТ-инфраструктуры организации — физически, логически и организационно.
Что такое ЦОД «Ковчег»
«Ковчег» — модульное программно-аппаратное решение РТК-ЦОД для защищённого хранения резервных копий, представленное на ЦИПР-2026. Его ключевое отличие — архитектурный запрет на удаление: после загрузки копии невозможно изменить, удалить или выгрузить изнутри, они недоступны даже привилегированным сотрудникам и предназначены только для чрезвычайных ситуаций. Доступ к данным открывается по совместному решению первых лиц организации. Предусмотрены три формата: выделенное хранилище с полной физической изоляцией для финсектора, госструктур и крупного бизнеса; совместный «Ковчег» с логическим разделением на сертифицированном ФСТЭК оборудовании и ПО — для организаций с умеренными требованиями и ограниченным бюджетом; и «ЦОД на колёсах» — контейнерный модуль с репликацией в реальном времени, который можно эвакуировать в экстренной ситуации.
О чём расскажут на вебинаре
Спикеры — технический директор РТК-ЦОД Алексей Забродин и директор службы поддержки и развития продаж Сергей Тыркин. За час они разберут, как обеспечить сохранность резервных копий от физического уничтожения, действий персонала и кибератак; покажут варианты размещения копий на случай повреждения или компрометации ИТ-инфраструктуры; поделятся пошаговым планом восстановления данных и проведут живую демонстрацию ЦОД «Ковчег».
Кому стоит быть
ИТ-директорам и руководителям ИБ, которые отвечают за непрерывность бизнеса; администраторам резервного копирования и инфраструктуры; тем, кто проходит аудит по требованиям регуляторов и должен доказать, что сценарий полного восстановления реально существует; и всем, кто хотя бы раз задавал себе вопрос «а если завтра всё зашифруют — с чего мы поднимемся?».
Регистрация
Вебинар бесплатный. Дата и время: 22 сентября 2026 года, 12:00–13:00 (мск). Пройти регистрацию для участия в вебинаре можно по ссылке. Подробнее о продукте — на странице ЦОД «Ковчег».
erid: 2VtzqxVwog8
Реклама. ООО “Базис” ИНН 7731316059