Noticias
Lanzamiento de Astra Linux 1.8.5: nuevo perfil de kernel Performance, control de conexiones de red y desarrollo de herramientas de virtualización
Se ha mejorado la seguridad al trabajar con medios extraíbles y conexiones de red.
Se ha mejorado la seguridad al trabajar con medios extraíbles y conexiones de red.
Es posible integrar máquinas Linux en un sistema de copia de seguridad centralizado y enviar datos a almacenamientos en la nube a través de una interfaz unificada.
También se han ampliado las capacidades de "Tracker", "Documents", "Wiki", "Disk" y "Telemos".
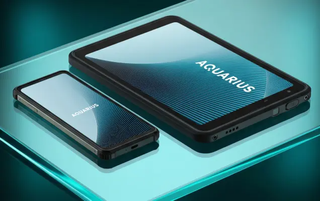
Está diseñado para uso corporativo y gubernamental.
La solución ha sido probada en la base de código de Yandex Browser.
El soporte para el intérprete de macros VBA antes solo estaba disponible para clientes corporativos.
La función está disponible para todas las empresas registradas en el servicio.
La actualización tiene como objetivo mejorar la seguridad de la cadena de suministro de software, integrar tecnologías de inteligencia artificial en los procesos de revisión de código y desarrollar herramientas de gestión de proyectos y auditoría.
Se recomienda a los usuarios y administradores que instalen las actualizaciones utilizando los medios estándar del sistema.
La vulnerabilidad surgió en Linux en 2017.
La patente fue emitida por el Servicio Federal de Propiedad Intelectual (Rospatent).
La solución ha sido incluida en el Registro Unificado de Software Ruso y pertenece a la clase de IA.
La mayor actualización en la historia del sistema fue la transición a la nueva plataforma de hipervisor zVirt Node 2.0.
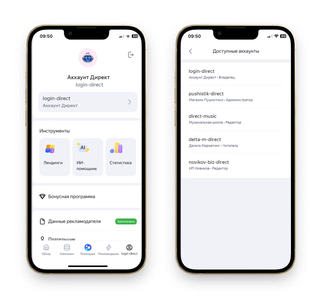
Nuevas funciones para PYMES, gestión de publicidad y análisis en el teléfono.
Las vulnerabilidades se pueden buscar en DCImanager, ALD Pro, Clouden (ex. BILLmanager), VMmanager y Astra Linux.