Los contenedores se han convertido en el estándar para el desarrollo industrial, pero la protección de la infraestructura de contenedores en la mayoría de las organizaciones todavía se ensambla a partir de herramientas dispares: una escanea imágenes, otra gestiona las políticas del clúster, una tercera monitorea la integridad de los nodos, y ninguna muestra la imagen completa.
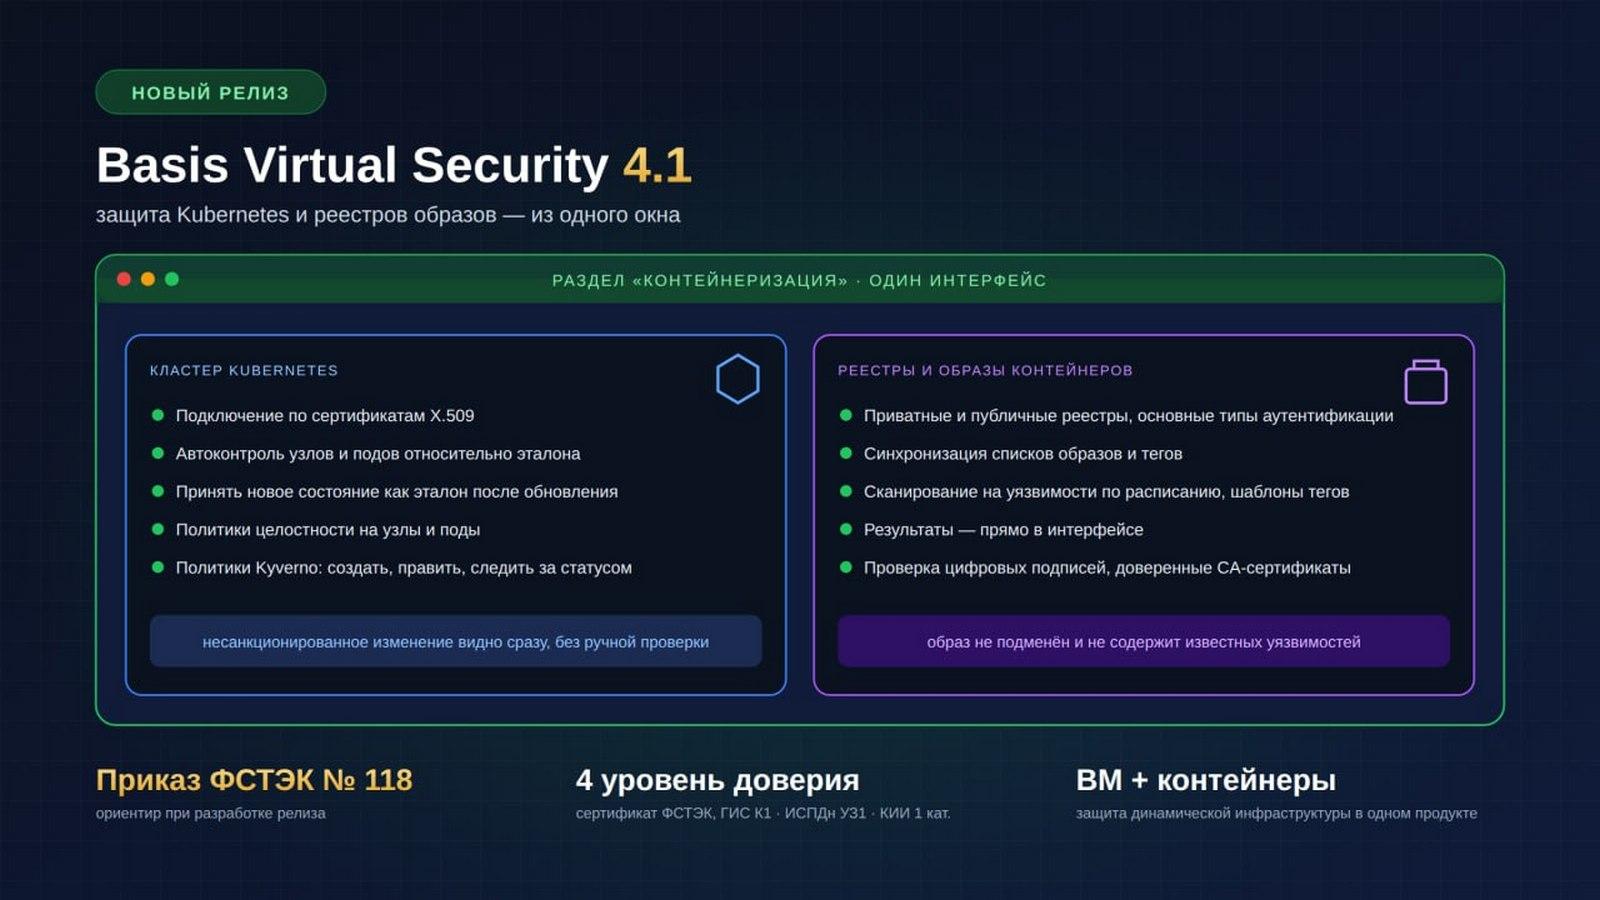
La empresa Basis, líder del mercado ruso de software de gestión de infraestructura dinámica (parte del grupo de empresas RTK-TsOD), ha lanzado Basis Virtual Security 4.1, una nueva versión de su solución para proteger entornos virtuales, con un enfoque en la seguridad de las herramientas de contenerización. Ahora, el administrador trabaja desde una sola ventana con clústeres de Kubernetes, gestiona políticas y reglas de seguridad, y verifica registros e imágenes de contenedores.
El clúster como objeto de protección
En la versión 4.1, el clúster de Kubernetes se añade a Basis Virtual Security como un objeto de protección independiente. La conexión se realiza mediante certificados X.509, un método comúnmente aceptado para la autenticación mutua de sistemas. Después del registro, el producto monitorea automáticamente el estado, los metadatos y las especificaciones de los componentes básicos del clúster (nodos y pods) y compara su configuración con una de referencia. Cualquier cambio no autorizado en la infraestructura se detecta de inmediato, sin necesidad de verificaciones manuales. Después de una actualización planificada, el estado actual se puede aceptar como una nueva referencia con una sola acción, para que el sistema no considere los cambios legítimos como un incidente.
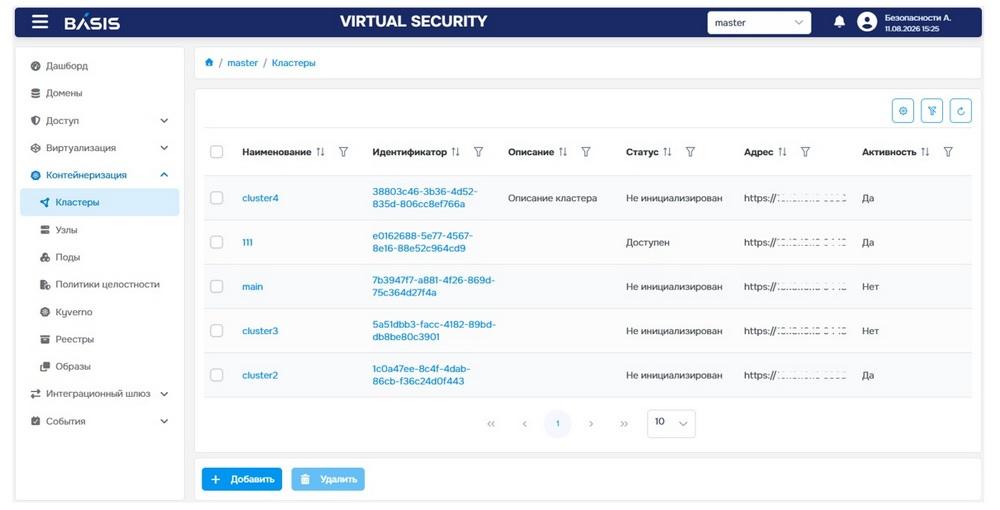
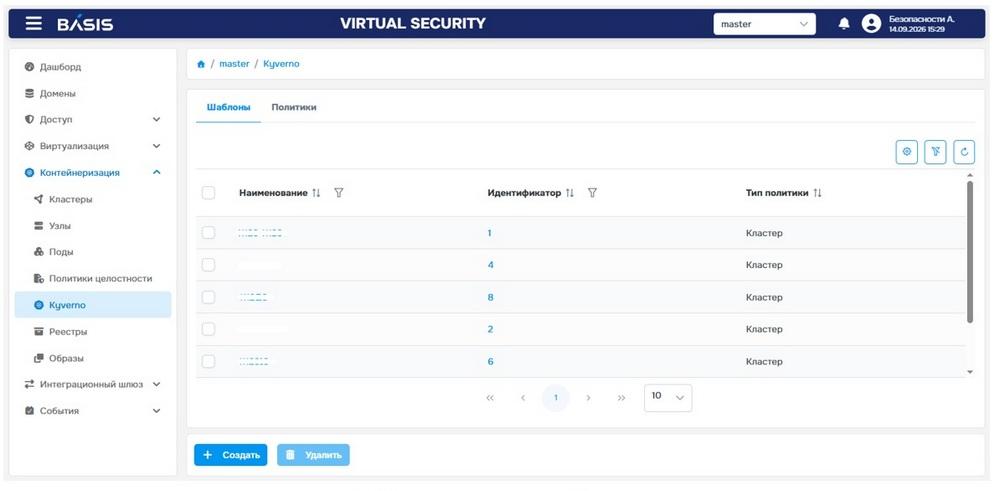
Políticas de integridad y Kyverno sin cambiar de sistema
Las políticas de integridad definen qué monitorear: el administrador las asigna a nodos y pods y determina qué partes de la configuración están bajo control. Se ha implementado por separado la gestión de políticas de Kyverno, una herramienta popular para describir reglas de seguridad de Kubernetes: ahora se pueden crear, editar y eliminar, así como monitorear su estado, directamente desde la interfaz de Basis Virtual Security. Para el cliente, esto significa un único lugar de trabajo en lugar de varias consolas de seguridad.
Registros e imágenes: cadena de suministro de confianza
En la versión 4.1, se registran registros de imágenes de contenedores privados y públicos (catálogos de los que el sistema obtiene plantillas de aplicaciones listas para usar), con soporte para los principales tipos de autenticación y un procedimiento de inicialización primaria, al igual que para los clústeres. Las listas de imágenes y etiquetas se sincronizan periódicamente con el registro, y las imágenes se escanean en busca de vulnerabilidades según un horario flexible; qué etiquetas verificar se puede especificar mediante plantillas, incluidas expresiones regulares simples. Los resultados son visibles en la interfaz del producto, por lo que ya no se necesita un escáner separado.
También se ha añadido la verificación de firmas digitales de imágenes: para ello, se ha implementado la carga y gestión de certificados CA de confianza. El cliente puede asegurarse de que la imagen no ha sido suplantada o modificada por terceros, y establecer la verificación de acuerdo con el esquema de confianza adoptado en la organización.
Sección «Contenerización»: toda la protección en una sola ventana
Para trabajar con la virtualización de contenedores, se ha añadido la sección «Contenerización» a la interfaz, que unifica la gestión de la protección de clústeres, pods y nodos, las políticas de integridad y las políticas de Kyverno. Junto con la protección de máquinas virtuales implementada anteriormente, esto cubre la infraestructura dinámica por completo (tanto VM como contenedores) dentro de un solo producto.
«La contenerización ya se ha convertido en un estándar para el desarrollo industrial, y con su expansión, crecen los requisitos de protección de dicha infraestructura por parte de los clientes y reguladores. Por lo tanto, al desarrollar Basis Virtual Security 4.1, nos centramos en gran medida en los requisitos de la Orden No. 118 del FSTEC de Russia. La solución actualizada garantiza la seguridad de los contenedores en todos los niveles, desde el clúster de Kubernetes y sus políticas hasta una imagen específica en el registro. En combinación con la protección de entornos virtuales implementada anteriormente, esto evita que el cliente tenga que ensamblar la protección de la infraestructura dinámica a partir de varias herramientas dispares, la obtiene dentro de un solo producto», comenta Dmitry Sorokin, director técnico de Basis.
Para quién es importante
En primer lugar, para organizaciones cuya infraestructura está sujeta a los requisitos de los reguladores: Basis Virtual Security está certificado por el FSTEC de Russia con un nivel de confianza 4 y es aplicable en GIS hasta la clase de seguridad 1, ISPDn hasta el nivel 1 y en objetos KII hasta la categoría de importancia 1. Pero también para aquellos que simplemente están cansados de controlar tres o cuatro herramientas en lugar de una. El ecosistema de Basis, desde la plataforma de virtualización Basis Dynamix, líder en las clasificaciones de CNews, TAdviser y Kompyuterra 2025, hasta las herramientas de protección y almacenamiento, se crea sobre su propia base de código y funciona en Gosoblako, Gostekh y Gosuslugi, en la infraestructura de autoridades gubernamentales y las corporaciones más grandes.
Más información
Descripción del producto: en la página de Basis Virtual Security, todo el ecosistema de Basis: en basistech.ru. Allí también puede solicitar una demostración de la versión 4.1 en su infraestructura.
erid: 2Vtzqw2RMRP
Publicidad. OOO “Basis” INN 7731316059