La empresa «Aladdin» presentó la herramienta de arranque confiable Aladdin LiveTSM para estaciones de trabajo, servidores y equipos especializados basados en procesadores x86-64 compatibles con UEFI. La solución está diseñada para proteger contra la suplantación del cargador de arranque y del kernel del sistema operativo. Obtuvo el certificado del FSTEK de Rusia n.º 5124 correspondiente al 4.° nivel de confianza (UD4).
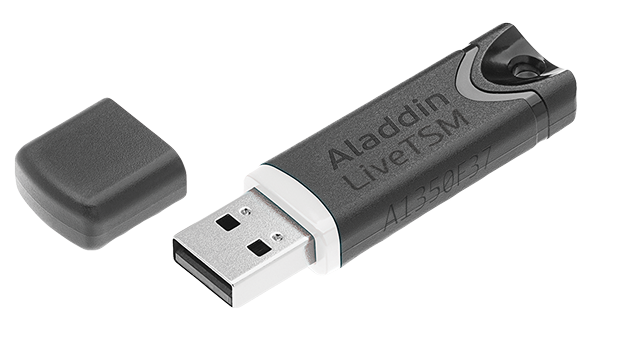
Aladdin LiveTSM comprueba la integridad de los componentes antes de iniciar el SO mediante UEFI Secure Boot. El sistema supervisa su propio estado, al usuario, la configuración de hardware y los objetos de arranque permitidos. Si la verificación detecta una infracción de la política establecida, el inicio se bloquea y la información sobre el evento se guarda en el registro. Para el funcionamiento de la solución no se requiere modificar el firmware del hardware.
El dispositivo es compatible con Windows 10 y 11, así como con las distribuciones de Linux Astra Linux 1.8, RED OS 8, «Alt 8 SP» y «ROSA Khrom». Para Linux se prevén la verificación directa del kernel y el arranque a través del cargador de arranque estándar.
La línea incluye tres modelos con interfaz USB: TSMX-T110 para servidores y equipos especializados, TSMX-E110 para computadoras de escritorio con autenticación de usuario y la externa TSMX-C110 para computadoras portátiles y puestos de trabajo móviles. Los módulos se pueden instalar dentro del chasis o conectar a un puerto USB externo.
La solución está diseñada, entre otros usos, para su aplicación en sistemas de información estatales, sistemas de control de procesos (ASU TP) y en instalaciones significativas de infraestructura crítica de información. En el futuro, «Aladdin» planea ampliar la lista de sistemas operativos y plataformas de hardware compatibles.