El grupo de atacantes AuditTeam llevó a cabo una serie de ciberataques contra organizaciones rusas, incluidas empresas del sector industrial. Los delincuentes cifraban los datos corporativos y exigían dinero, prometiendo a cambio entregar un informe sobre las vulnerabilidades detectadas. Así lo informaron los investigadores de Kaspersky en la conferencia Kaspersky CyberSecurity Weekend 2026 en Taskent.
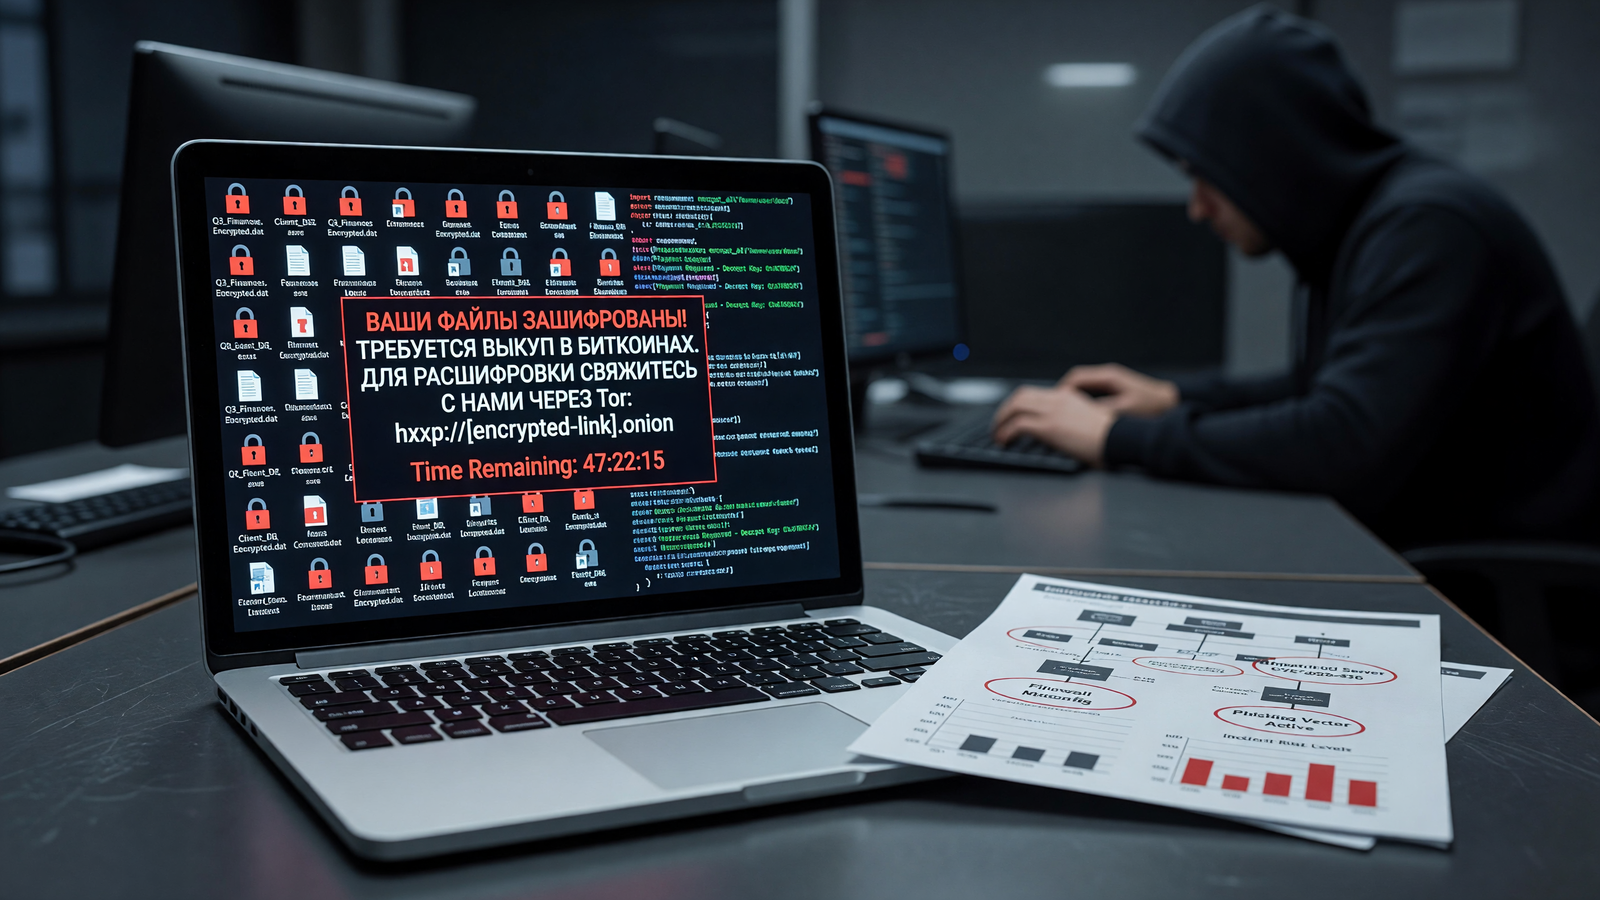
La campaña comenzó en enero de 2026 y se prolongó hasta octubre. Afectó a varias decenas de empresas en Rusia, China, Filipinas y Senegal. Para los ataques se utilizó una herramienta previamente desconocida, OpsAgent, que presuntamente fue creada con ayuda de inteligencia artificial.
Tras cifrar la información, los atacantes dejaban una nota de rescate amenazando con publicar los datos robados. Al mismo tiempo, denominaban el pago como la remuneración de una auditoría y servicios de consultoría, prometiendo transferir a las organizaciones afectadas información sobre los problemas de seguridad detectados. AuditTeam afirmaba que de esta manera pretendía aumentar la concienciación de las empresas sobre las ciberamenazas, pero en realidad utilizaba este esquema para la extorsión.
OpsAgent fue detectado por primera vez en marzo de 2026 durante un ataque a una organización en Hong Kong. La herramienta admite la conexión de módulos adicionales y su estructura recuerda a los programas de pruebas de penetración. Según los expertos, su desarrollo se llevó a cabo a un ritmo acelerado.
En Kaspersky señalan que el uso de IA simplifica la creación de nuevas herramientas maliciosas y dificulta determinar el origen de los ataques. Los especialistas recomiendan a las empresas actualizar el software oportunamente, utilizar herramientas para detectar ataques dirigidos y capacitar a los empleados en las normas de ciberseguridad.