Traducido con IA del original en ruso.
La verificación biométrica se realiza en cada operación crítica
La empresa "Aktiv" presentó "Rutoken Bio", un token USB para autenticación y firma electrónica con protección trifactorial. El dispositivo combina el token en sí, un código PIN y verificación biométrica mediante huella dactilar.
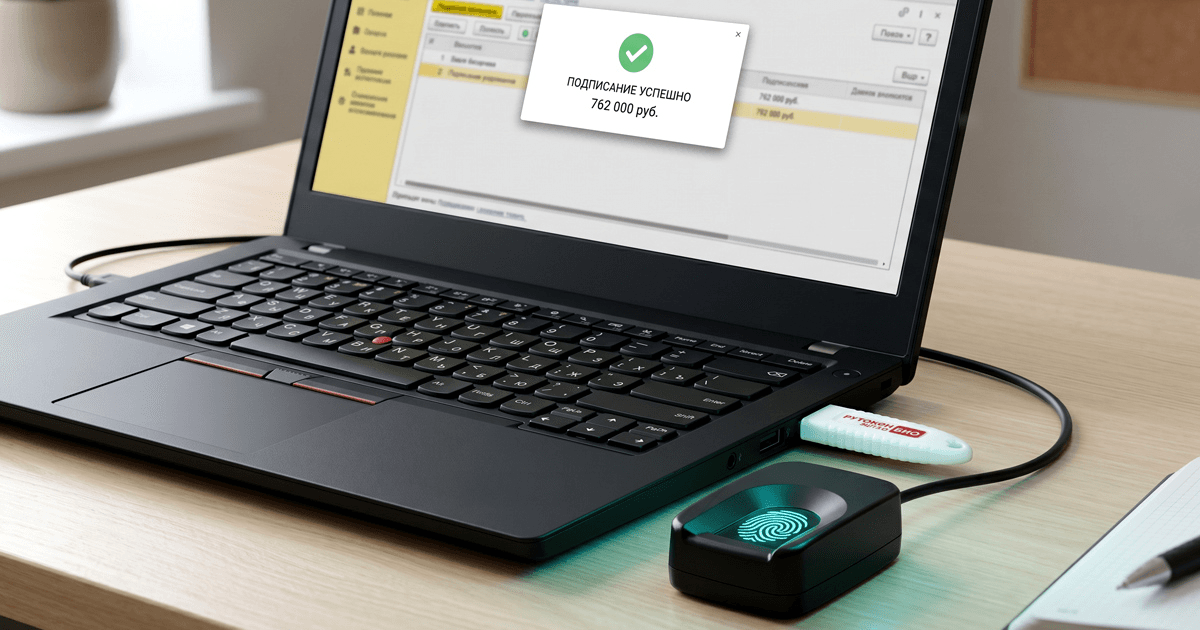
Para realizar una operación crítica, el usuario debe conectar el dispositivo, introducir el PIN y confirmar la acción con la huella dactilar. La verificación biométrica se realiza en cada operación con claves protegidas, por lo que un simple robo del token o la interceptación del PIN no son suficientes para obtener acceso.
La huella dactilar de referencia es registrada por el administrador y se almacena dentro de un chip seguro. La comparación con la huella dactilar presentada también se realiza directamente en el dispositivo. Una vez registrado, el patrón guardado no se puede extraer ni modificar.
"Rutoken Bio" permite configurar diferentes requisitos de autenticación según el nivel de acceso. Por ejemplo, para trabajar desde la oficina se pueden usar el token y el código PIN, mientras que al conectarse a la red corporativa a través de VPN, se requerirá adicionalmente la biometría.
La novedad se lanza en varias opciones de carcasa y está certificada como una implementación separada de SKZI "Rutoken ECP 3.0". Para integrar la verificación biométrica en las aplicaciones, se proporciona el kit de software BioSDK.