В чём проблема
Приложения давно не пишут с нуля: их собирают из готовых компонентов — библиотек, пакетов, контейнерных образов, значительная часть которых распространяется с открытым исходным кодом. Вместе с удобством приходят риски: уязвимости, неподходящие лицензии, версии, которые никто больше не поддерживает.
Обычно разработчики и специалисты по информационной безопасности решают эти вопросы в переписке, а итог нигде не зафиксирован. Basis Repository делает процесс формальным: правила едины для всех команд, а результаты проверок и история решений хранятся в системе.
Как это работает
Заказчик сам определяет требования: из каких источников брать компоненты, какие лицензии допустимы, а какие нет. Платформа проверяет компонент и сопоставляет результат с этими требованиями. Разработчики получают из хранилища только то, что прошло проверку или разрешено в порядке исключения.
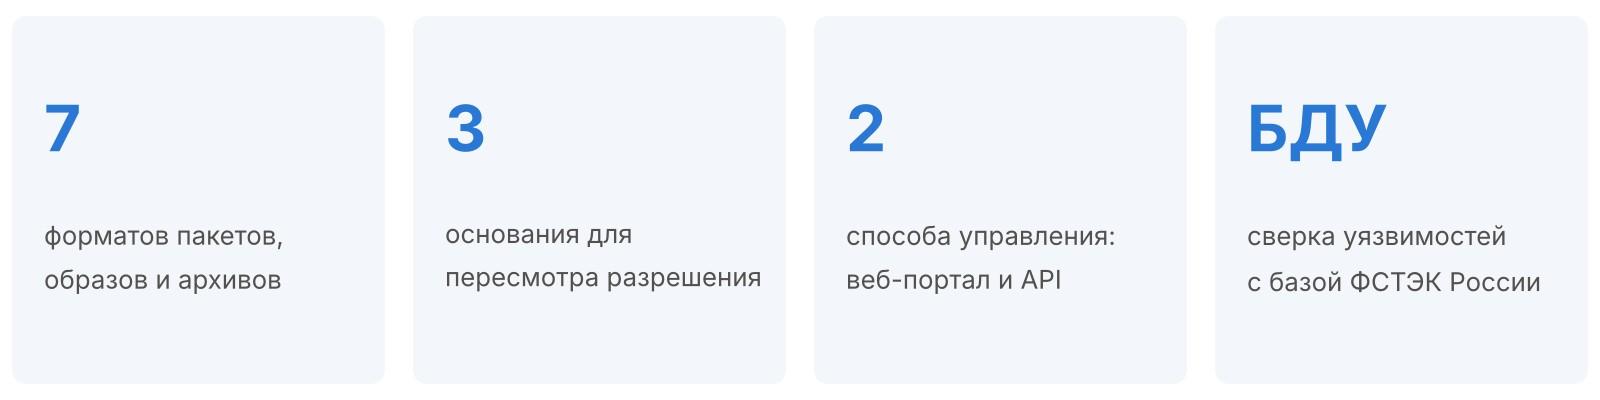
Исключения предусмотрены: если команде нужен компонент с известной проблемой, уполномоченный сотрудник может временно разрешить его, указав причину и срок. В системе остаётся запись о том, кто и на каком основании принял решение.
Словарь
Компонент ПО — готовая часть программы: библиотека, пакет, контейнерный образ.
ППК — перечень обнаруженных программных компонентов и их версий; формируется по итогам анализа.
БДУ ФСТЭК — Банк данных угроз безопасности информации ФСТЭК России, с которым сверяются найденные уязвимости.
Закрытый контур — изолированный сегмент инфраструктуры без доступа к интернету.
Проверка не заканчивается на первом разе
Компонент, безопасный сегодня, завтра может оказаться уязвимым. Поэтому проверки можно повторять — вручную или по расписанию. Если в ранее разрешённом компоненте обнаружится новая уязвимость, его дальнейшую загрузку можно закрыть сразу для всех команд.
Как именно реагировать, решает заказчик: система может автоматически ограничить доступ или сохранить его, уведомив ответственных специалистов.
Что ещё умеет платформа
Какие форматы поддерживаются
Что внутри самого продукта
Ключевая функциональность — управление проверками, применение правил допуска, согласование и публикация компонентов — написана в собственном коде «Базиса». Открытое ПО используется для отдельных задач: хранения и доставки пакетов, идентификации пользователей и некоторых технических проверок.
«Безопасная разработка становится всё более востребованной, но на российском рынке не было подходящего инструмента для хранения компонентов и контроля их использования по единым правилам. Мы опирались на собственный опыт разработки Basis Digital Energy и взаимодействие с ФСТЭК России. Решение дополнит экосистему «Базиса» и поможет заказчикам снизить риски использования открытого кода» — Давид Мартиросов, генеральный директор «Базиса».
Кому это нужно
• Компаниям, которые при создании и обновлении приложений используют стороннее ПО, включая open source.
• Организациям с требованиями регуляторов, где важно показать, кто и почему разрешил конкретный компонент.
• Тем, кто ведёт разработку в изолированной инфраструктуре и не может обращаться к внешним репозиториям напрямую.
Что важно учитывать
Платформа не принимает решения за компанию: она исполняет правила, которые задал заказчик. Чем точнее описана политика допуска, тем больше пользы от инструмента.
Утверждение об отсутствии аналогов на российском рынке — позиция компании.
О компании
«Базис» — российский разработчик ПО для управления динамической ИТ-инфраструктурой, виртуальных рабочих мест и облачных сервисов. Компания образована в 2021 году объединением активов «Тионикс», Digital Energy и «Скала Софтвер», контролируется группой «РТК-ЦОД». С декабря 2025 года акции торгуются на Московской бирже под тикером BAZA. Продукты включены в реестр российского ПО и сертифицированы ФСТЭК России.
Подробнее о продуктах — на сайте компании: basis.ru
erid: 2VtzqvZZCvz
Реклама. ООО “Базис” ИНН 7731316059