Контейнеры стали стандартом промышленной разработки, а вот защита контейнерной инфраструктуры у большинства организаций по-прежнему собрана из разрозненных инструментов: один сканирует образы, второй управляет политиками кластера, третий следит за целостностью узлов — и ни один не показывает картину целиком.
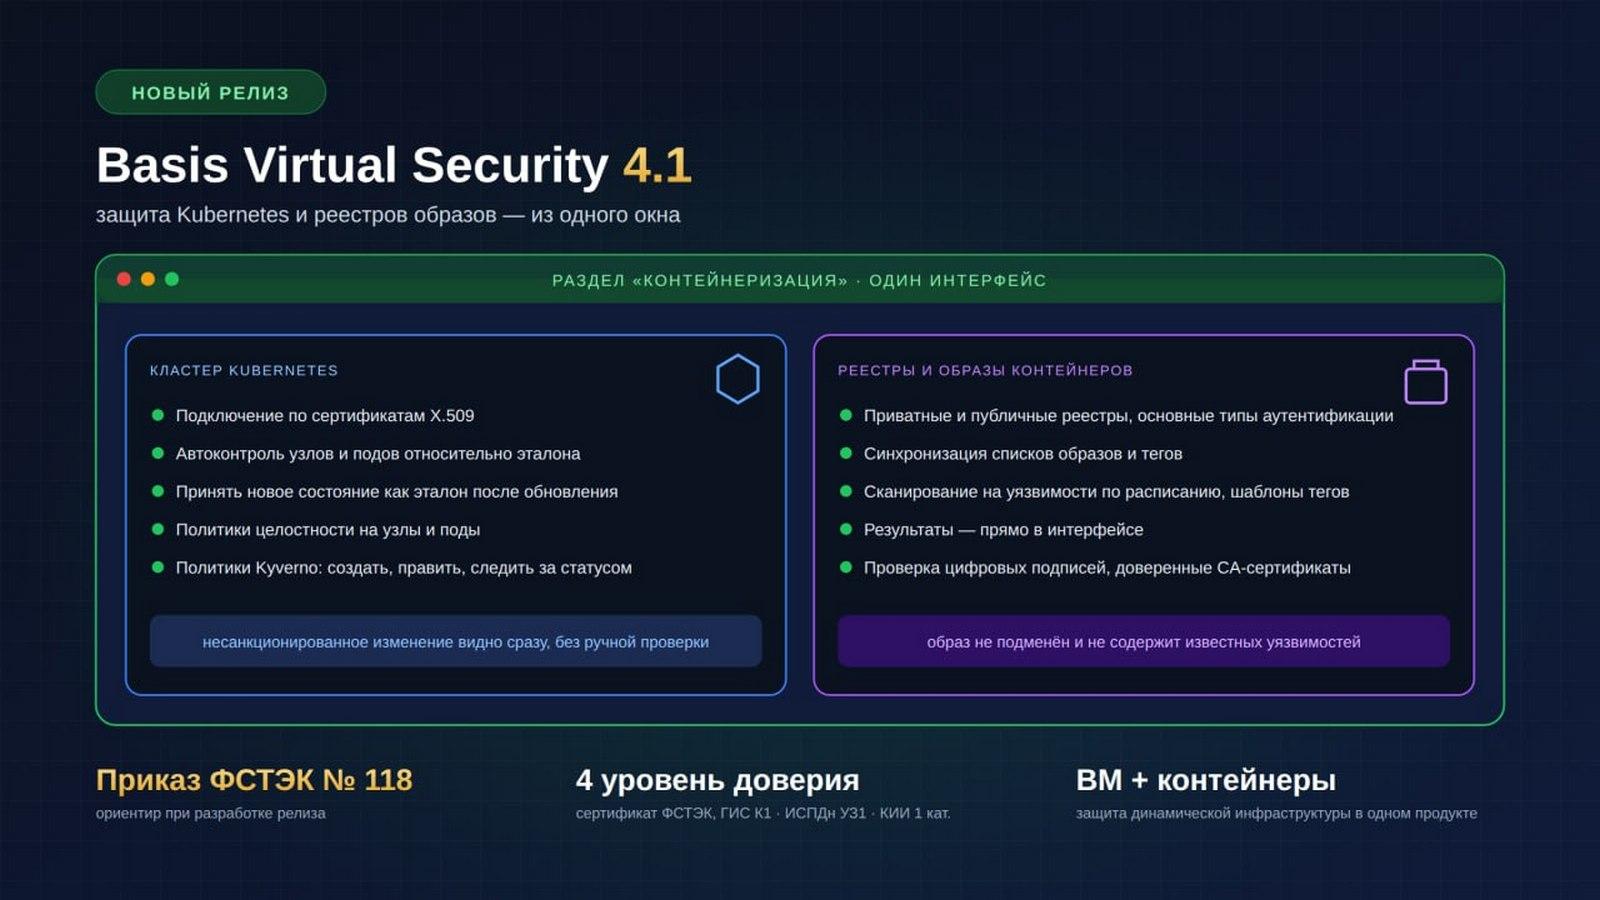
Компания «Базис», лидер российского рынка ПО управления динамической инфраструктурой (входит в ГК «РТК-ЦОД»), выпустила Basis Virtual Security 4.1 — новую версию решения для защиты виртуальных сред, в которой акцент сделан именно на безопасности средств контейнеризации. Теперь администратор из одного окна работает с кластерами Kubernetes, управляет политиками и правилами безопасности, проверяет реестры и образы контейнеров.
Кластер как объект защиты
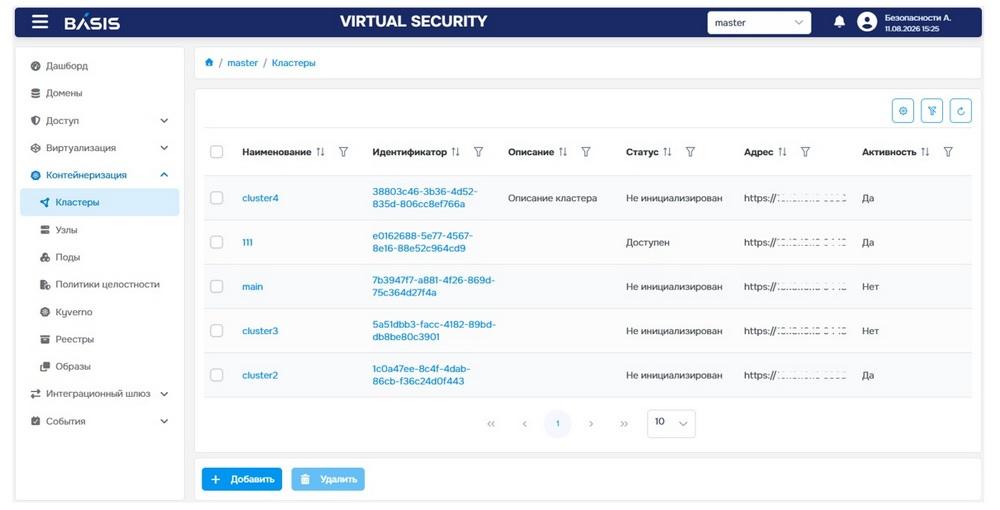
Кластер Kubernetes в 4.1 добавляется в Basis Virtual Security как отдельный объект защиты. Подключение выполняется по сертификатам X.509 — общепринятому способу взаимного подтверждения подлинности систем. После регистрации продукт сам отслеживает состояние, метаданные и спецификации базовых компонентов кластера — узлов и подов — и сверяет их конфигурацию с эталонной. Несанкционированное изменение в инфраструктуре становится видно сразу, без ручных проверок. А после планового обновления текущее состояние можно принять как новый эталон одним действием, чтобы система не считала легитимные изменения инцидентом.
Политики целостности и Kyverno без переключения между системами
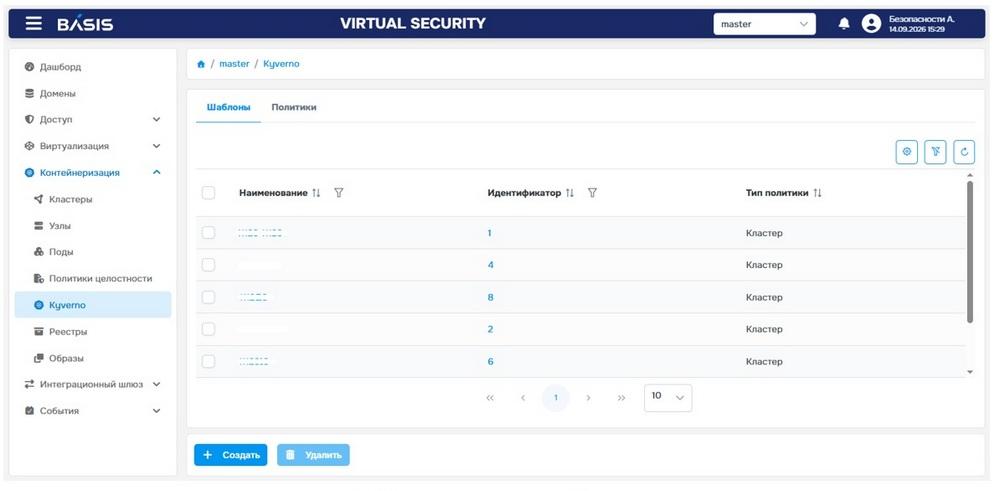
Что именно отслеживать, задают политики целостности — администратор назначает их на узлы и поды и определяет, какие части конфигурации находятся под контролем. Отдельно реализовано управление политиками Kyverno, популярного инструмента для описания правил безопасности Kubernetes: создавать, редактировать и удалять их, а также следить за статусом теперь можно прямо из интерфейса Basis Virtual Security. Для заказчика это означает одно рабочее место вместо нескольких консолей безопасности.
Реестры и образы: доверенная цепочка поставки
В 4.1 регистрируются приватные и публичные реестры образов контейнеров — каталоги, из которых система забирает готовые шаблоны приложений, — с поддержкой основных типов аутентификации и процедурой первичной инициализации, как и для кластеров. Списки образов и тегов периодически синхронизируются с реестром, а сами образы сканируются на уязвимости по гибкому расписанию; какие теги проверять, можно задать шаблонами, включая простые регулярные выражения. Результаты видны в интерфейсе продукта — отдельный сканер больше не нужен.
Добавлена и проверка цифровых подписей образов: для этого реализованы загрузка и управление доверенными CA-сертификатами. Заказчик может убедиться, что образ не был подменён или изменён посторонним, и выстроить проверку в соответствии с принятой в организации схемой доверия.
Раздел «Контейнеризация»: вся защита в одном окне
Для работы с контейнерной виртуализацией в интерфейс добавлен раздел «Контейнеризация», объединяющий управление защитой кластеров, подов и узлов, политиками целостности и политиками Kyverno. Вместе с ранее реализованной защитой виртуальных машин это закрывает динамическую инфраструктуру целиком — и ВМ, и контейнеры — в рамках одного продукта.
«Контейнеризация уже стала стандартом промышленной разработки, и вместе с её распространением растут требования к защите такой инфраструктуры со стороны заказчиков и регуляторов. Поэтому при разработке Basis Virtual Security 4.1 мы во многом ориентировались на требования Приказа ФСТЭК России №118. Обновленное решение обеспечивает безопасность контейнеров на всех уровнях — от кластера Kubernetes и его политик до конкретного образа в реестре. В сочетании с ранее реализованной защитой виртуальных сред это избавляет заказчика от необходимости собирать защиту динамической инфраструктуры из нескольких разрозненных инструментов — он получает её в рамках одного продукта», — комментирует Дмитрий Сорокин, технический директор компании «Базис».
Для кого это важно
Прежде всего — для организаций, чья инфраструктура попадает под требования регуляторов: Basis Virtual Security сертифицирован ФСТЭК России по 4 уровню доверия и применим в ГИС до 1 класса защищённости, ИСПДн до 1 уровня и на объектах КИИ до 1 категории значимости. Но и для тех, кто просто устал держать под контролем три-четыре инструмента вместо одного. Экосистема «Базиса» — от платформы виртуализации Basis Dynamix, лидера рейтингов CNews, TAdviser и «Компьютерры» 2025 года, до средств защиты и хранилищ — создана на собственной кодовой базе и работает в Гособлаке, Гостехе и Госуслугах, в инфраструктуре органов власти и крупнейших корпораций.
Узнать больше
Описание продукта — на странице Basis Virtual Security, вся экосистема «Базиса» — на basistech.ru. Там же можно запросить демонстрацию 4.1 на своей инфраструктуре.
erid: 2Vtzqw2RMRP
Реклама. ООО “Базис” ИНН 7731316059